回到系統作品

Tenon 自架遠端工作空間

私人專案・不公開原始碼

把遠端桌面、內網服務發布與私人網路整合成一套自架平台:一個 Rust 服務搭配桌面端與 Agent,就能管理裝置、連線、網域、流量與防護。

作品畫面

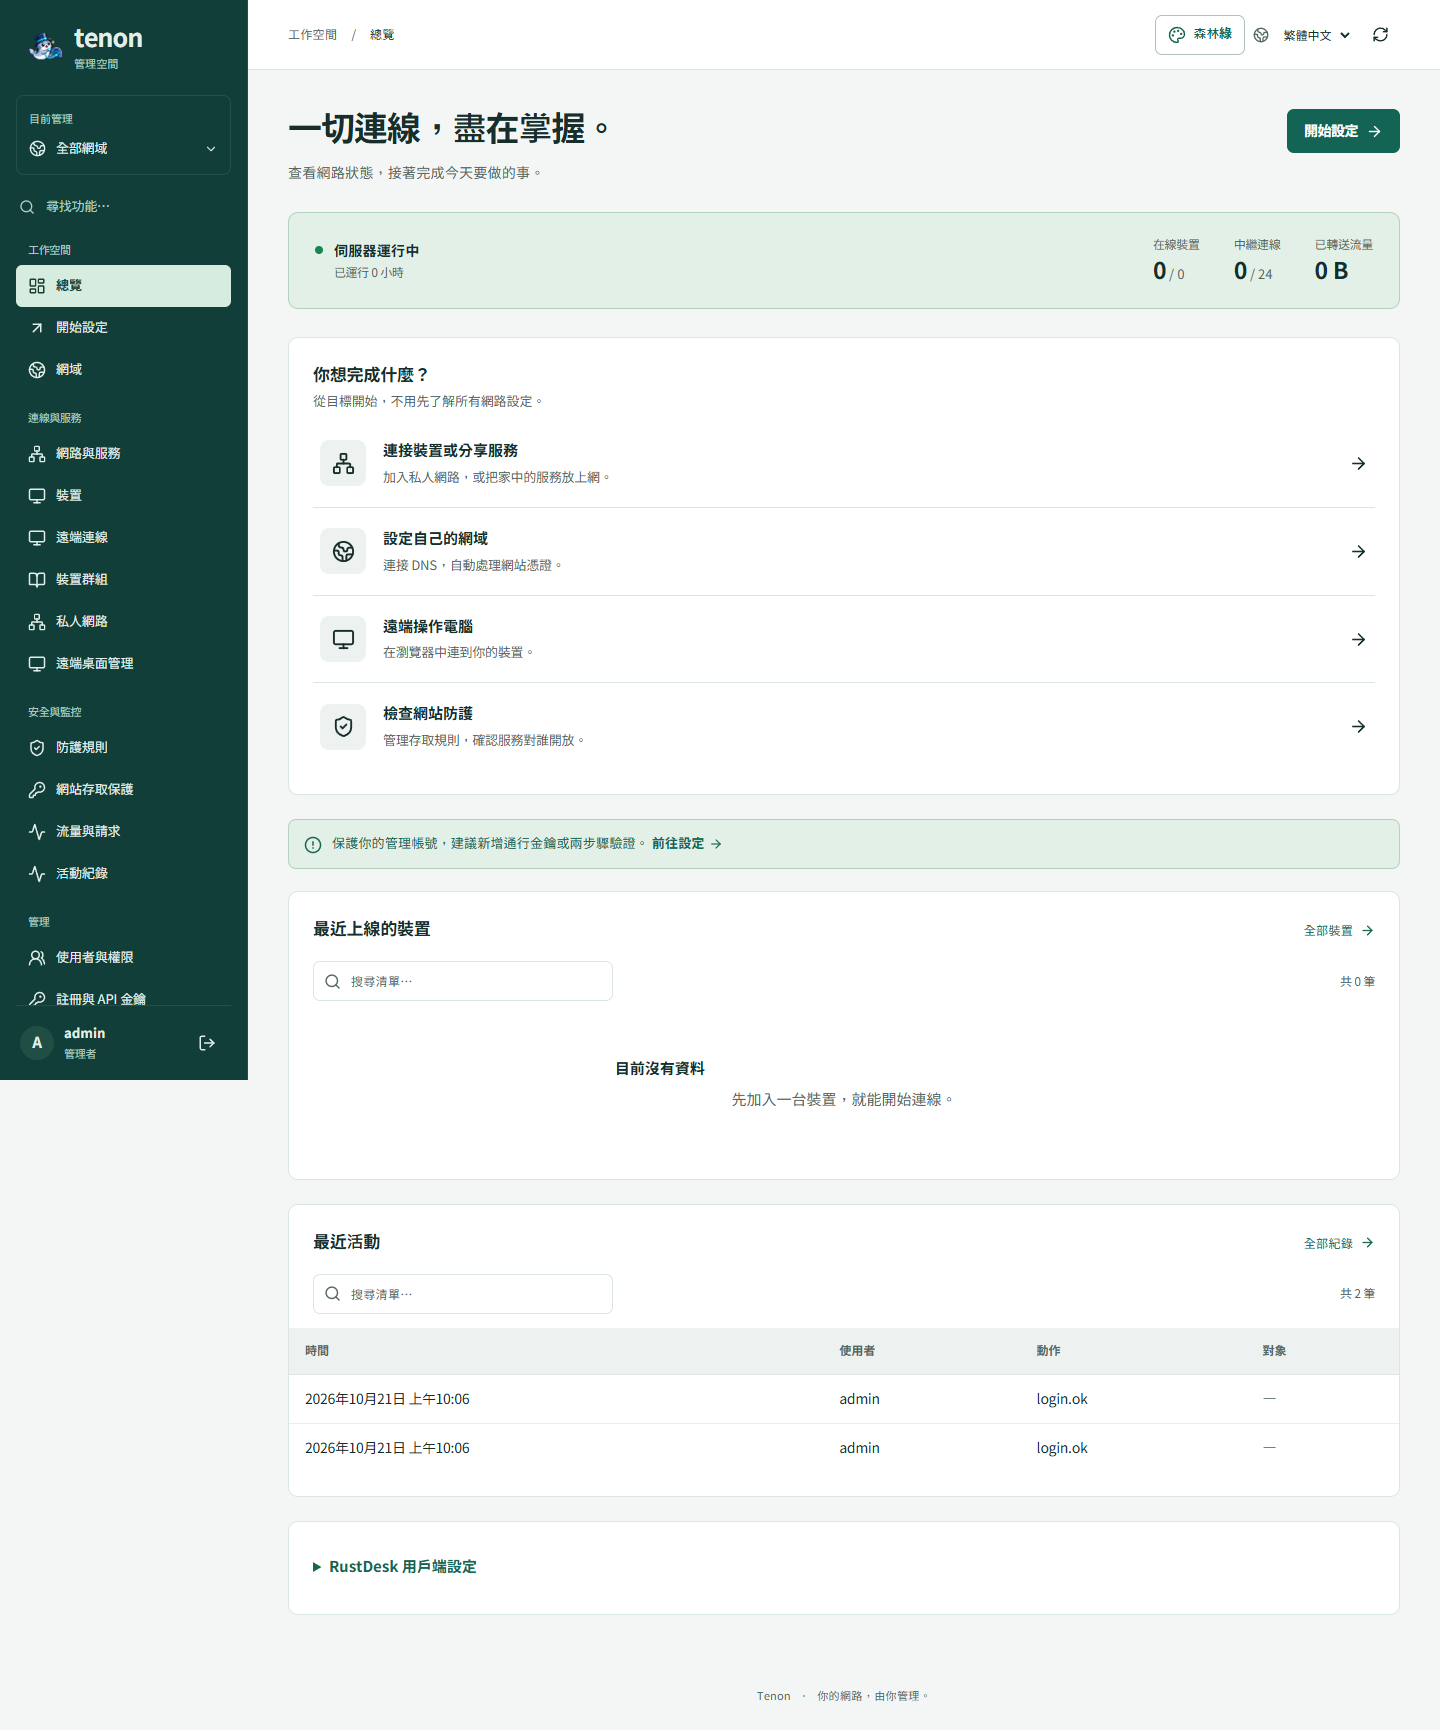
Tenon 新版管理總覽:伺服器狀態、設定入口、最近裝置與活動集中呈現。2026-10-21 於本機隔離環境擷取,採繁體中文與森林綠主題。
Tenon 新版管理總覽:伺服器狀態、設定入口、最近裝置與活動集中呈現。2026-10-21 於本機隔離環境擷取,採繁體中文與森林綠主題。點擊圖片可查看原尺寸
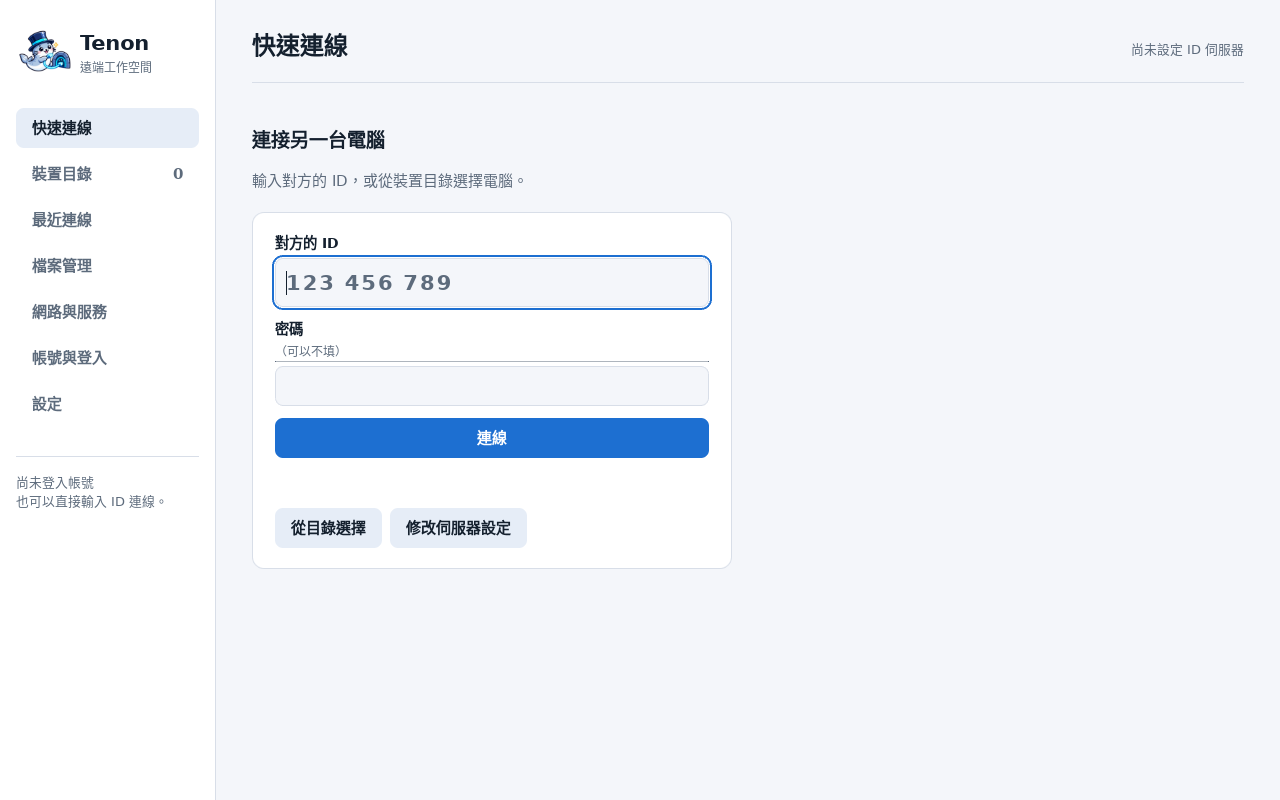
原生桌面端快速連線:輸入裝置 ID 或從裝置目錄選擇電腦,直接建立遠端桌面工作階段。
原生桌面端快速連線:輸入裝置 ID 或從裝置目錄選擇電腦,直接建立遠端桌面工作階段。點擊圖片可查看原尺寸
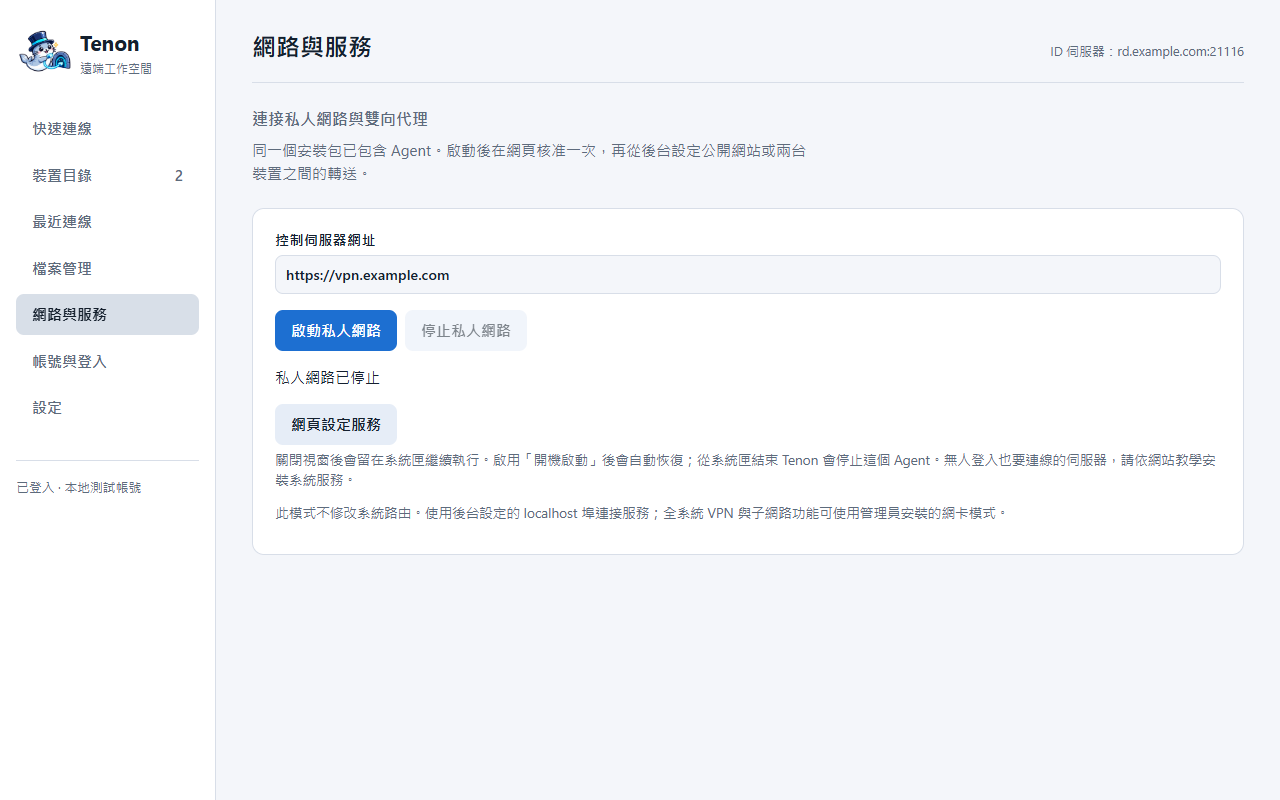
桌面端的網路與服務:登入控制伺服器、啟動私人網路,並從網頁完成服務與存取規則設定。
桌面端的網路與服務:登入控制伺服器、啟動私人網路,並從網頁完成服務與存取規則設定。點擊圖片可查看原尺寸
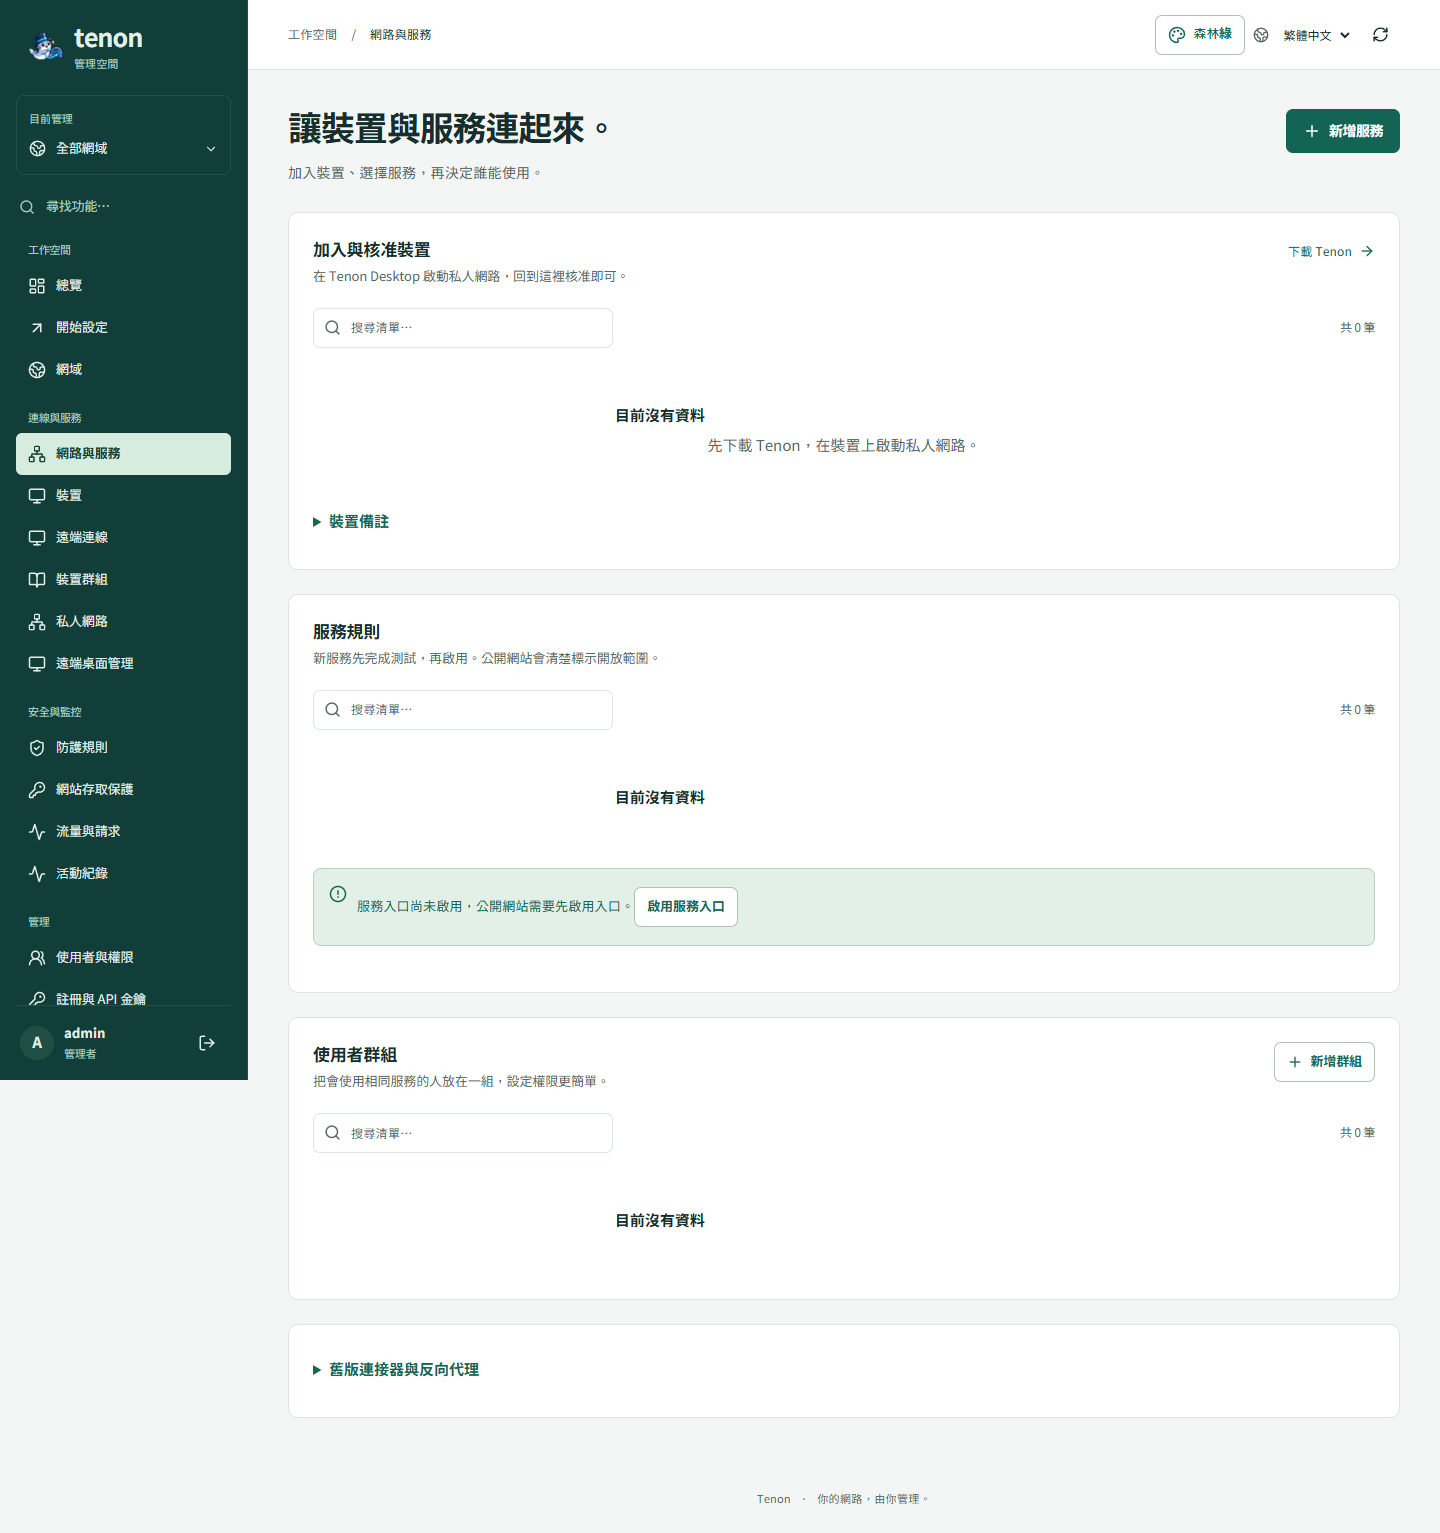
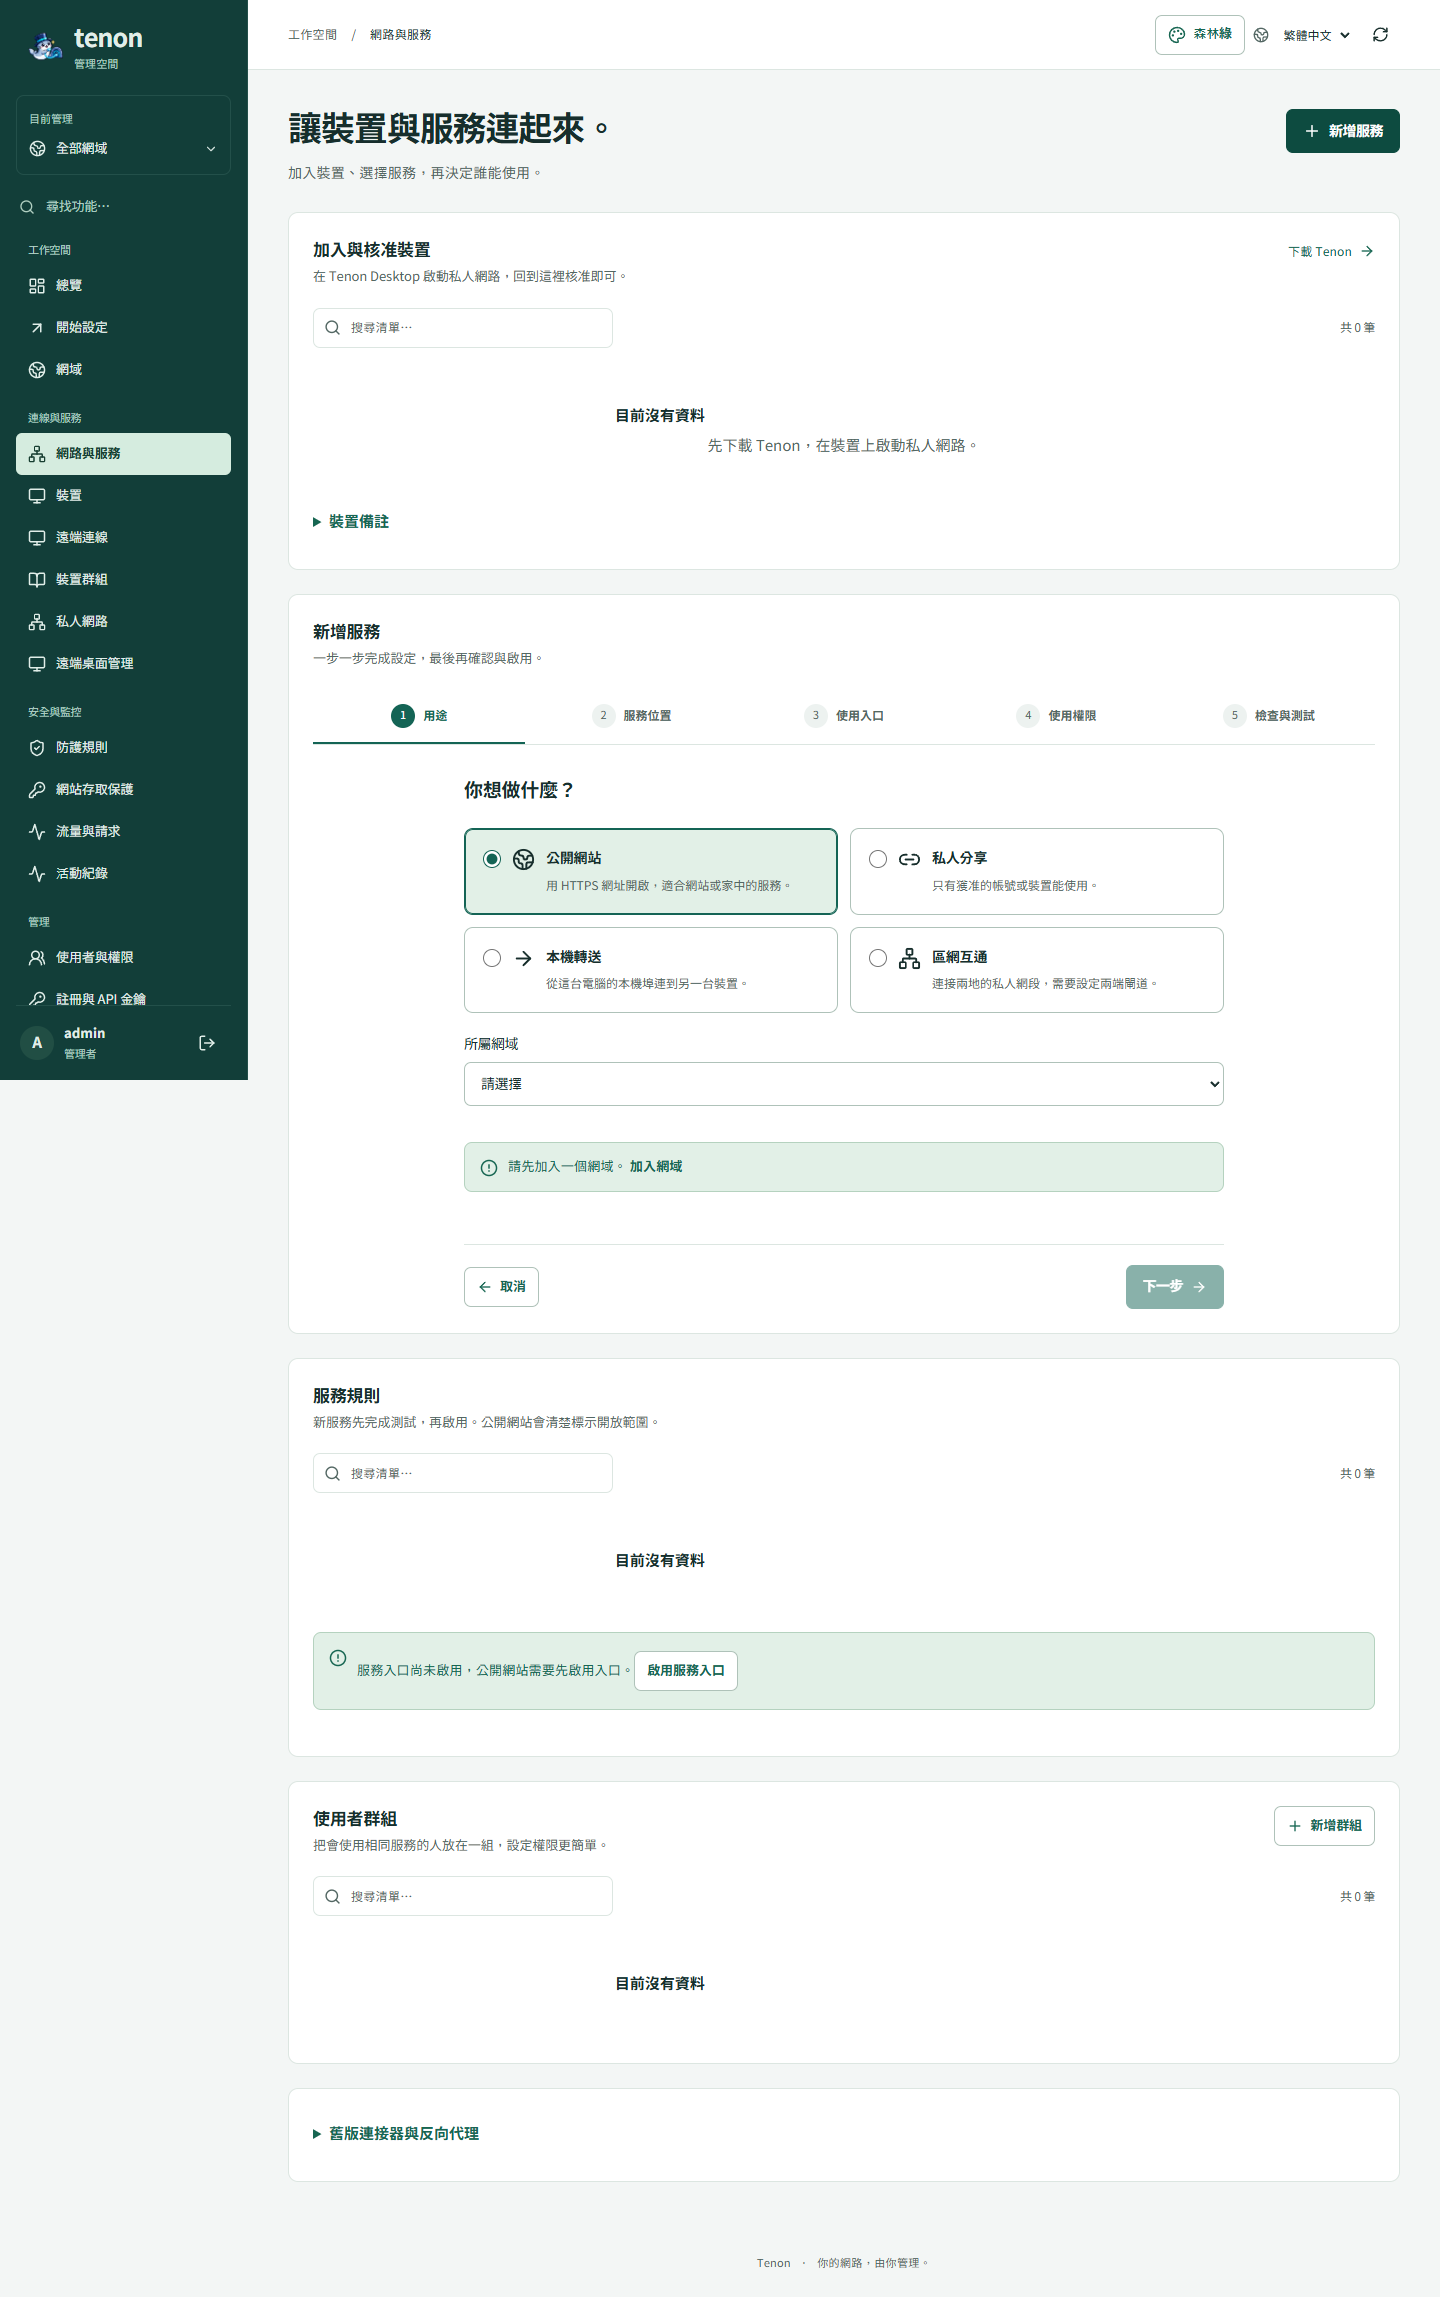
網路與服務:集中管理裝置核准、服務規則與使用者群組,並保留舊版連接器與反向代理入口。以下新版後台畫面皆來自本機隔離環境。
網路與服務:集中管理裝置核准、服務規則與使用者群組,並保留舊版連接器與反向代理入口。以下新版後台畫面皆來自本機隔離環境。點擊圖片可查看原尺寸
新增服務精靈:從公開網站、私人分享、本機轉送或區網互通選擇用途,再依序設定服務位置、使用入口與權限。
新增服務精靈:從公開網站、私人分享、本機轉送或區網互通選擇用途,再依序設定服務位置、使用入口與權限。點擊圖片可查看原尺寸
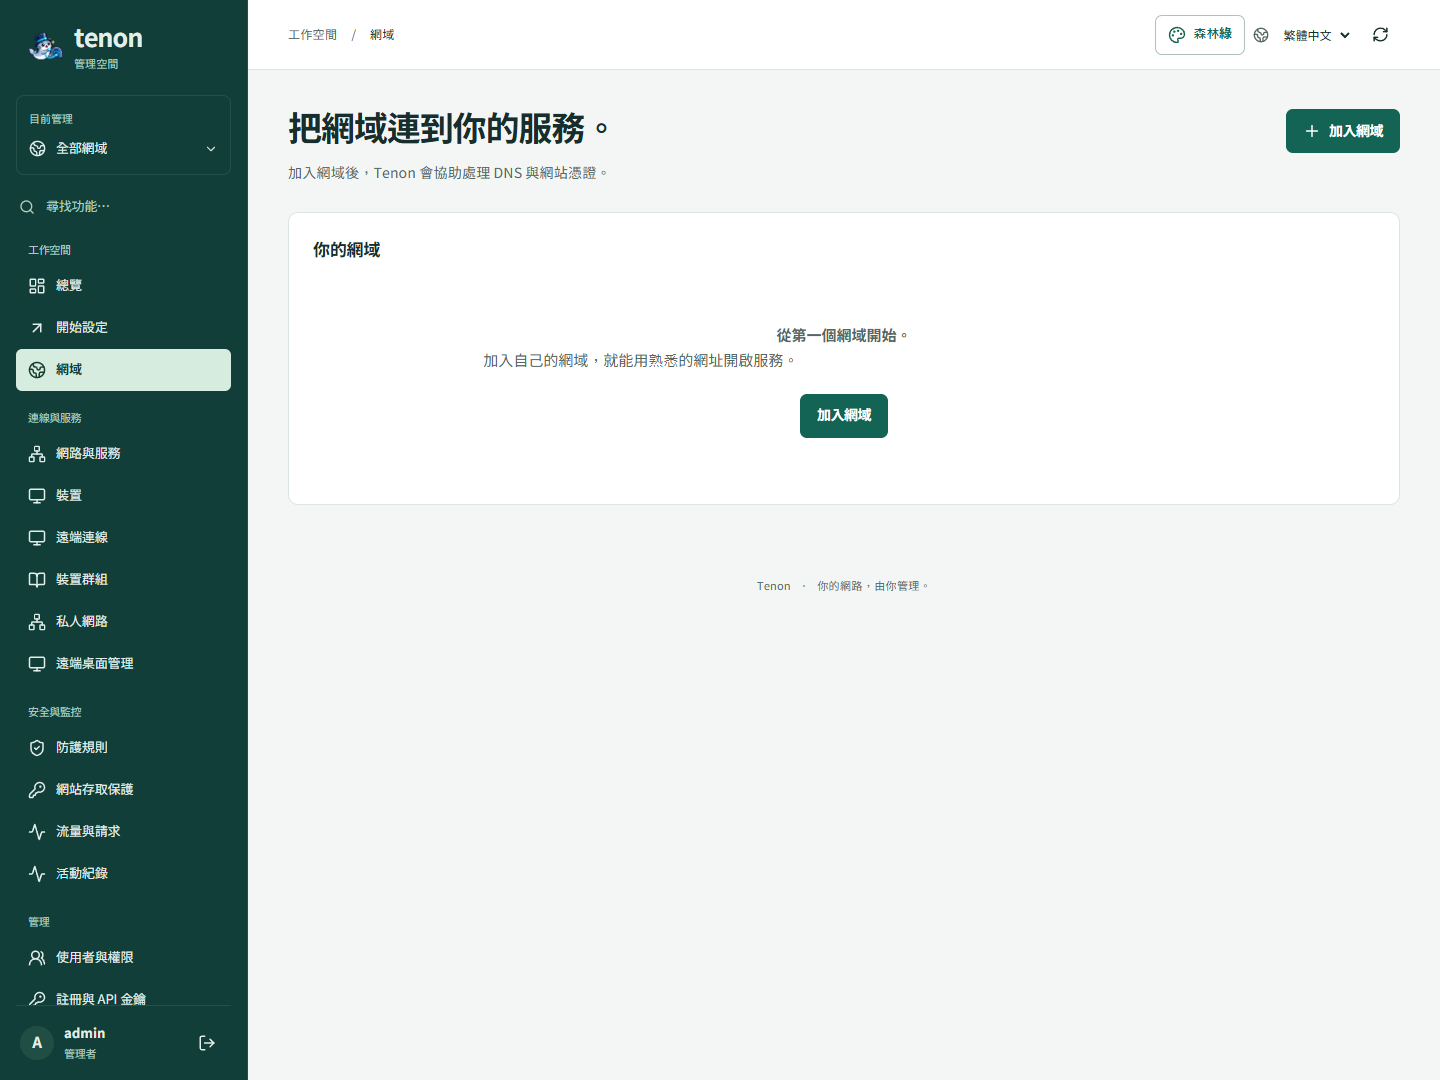
網域管理:加入自己的網域,讓 Tenon 協助處理 DNS 與網站憑證。
網域管理:加入自己的網域,讓 Tenon 協助處理 DNS 與網站憑證。點擊圖片可查看原尺寸
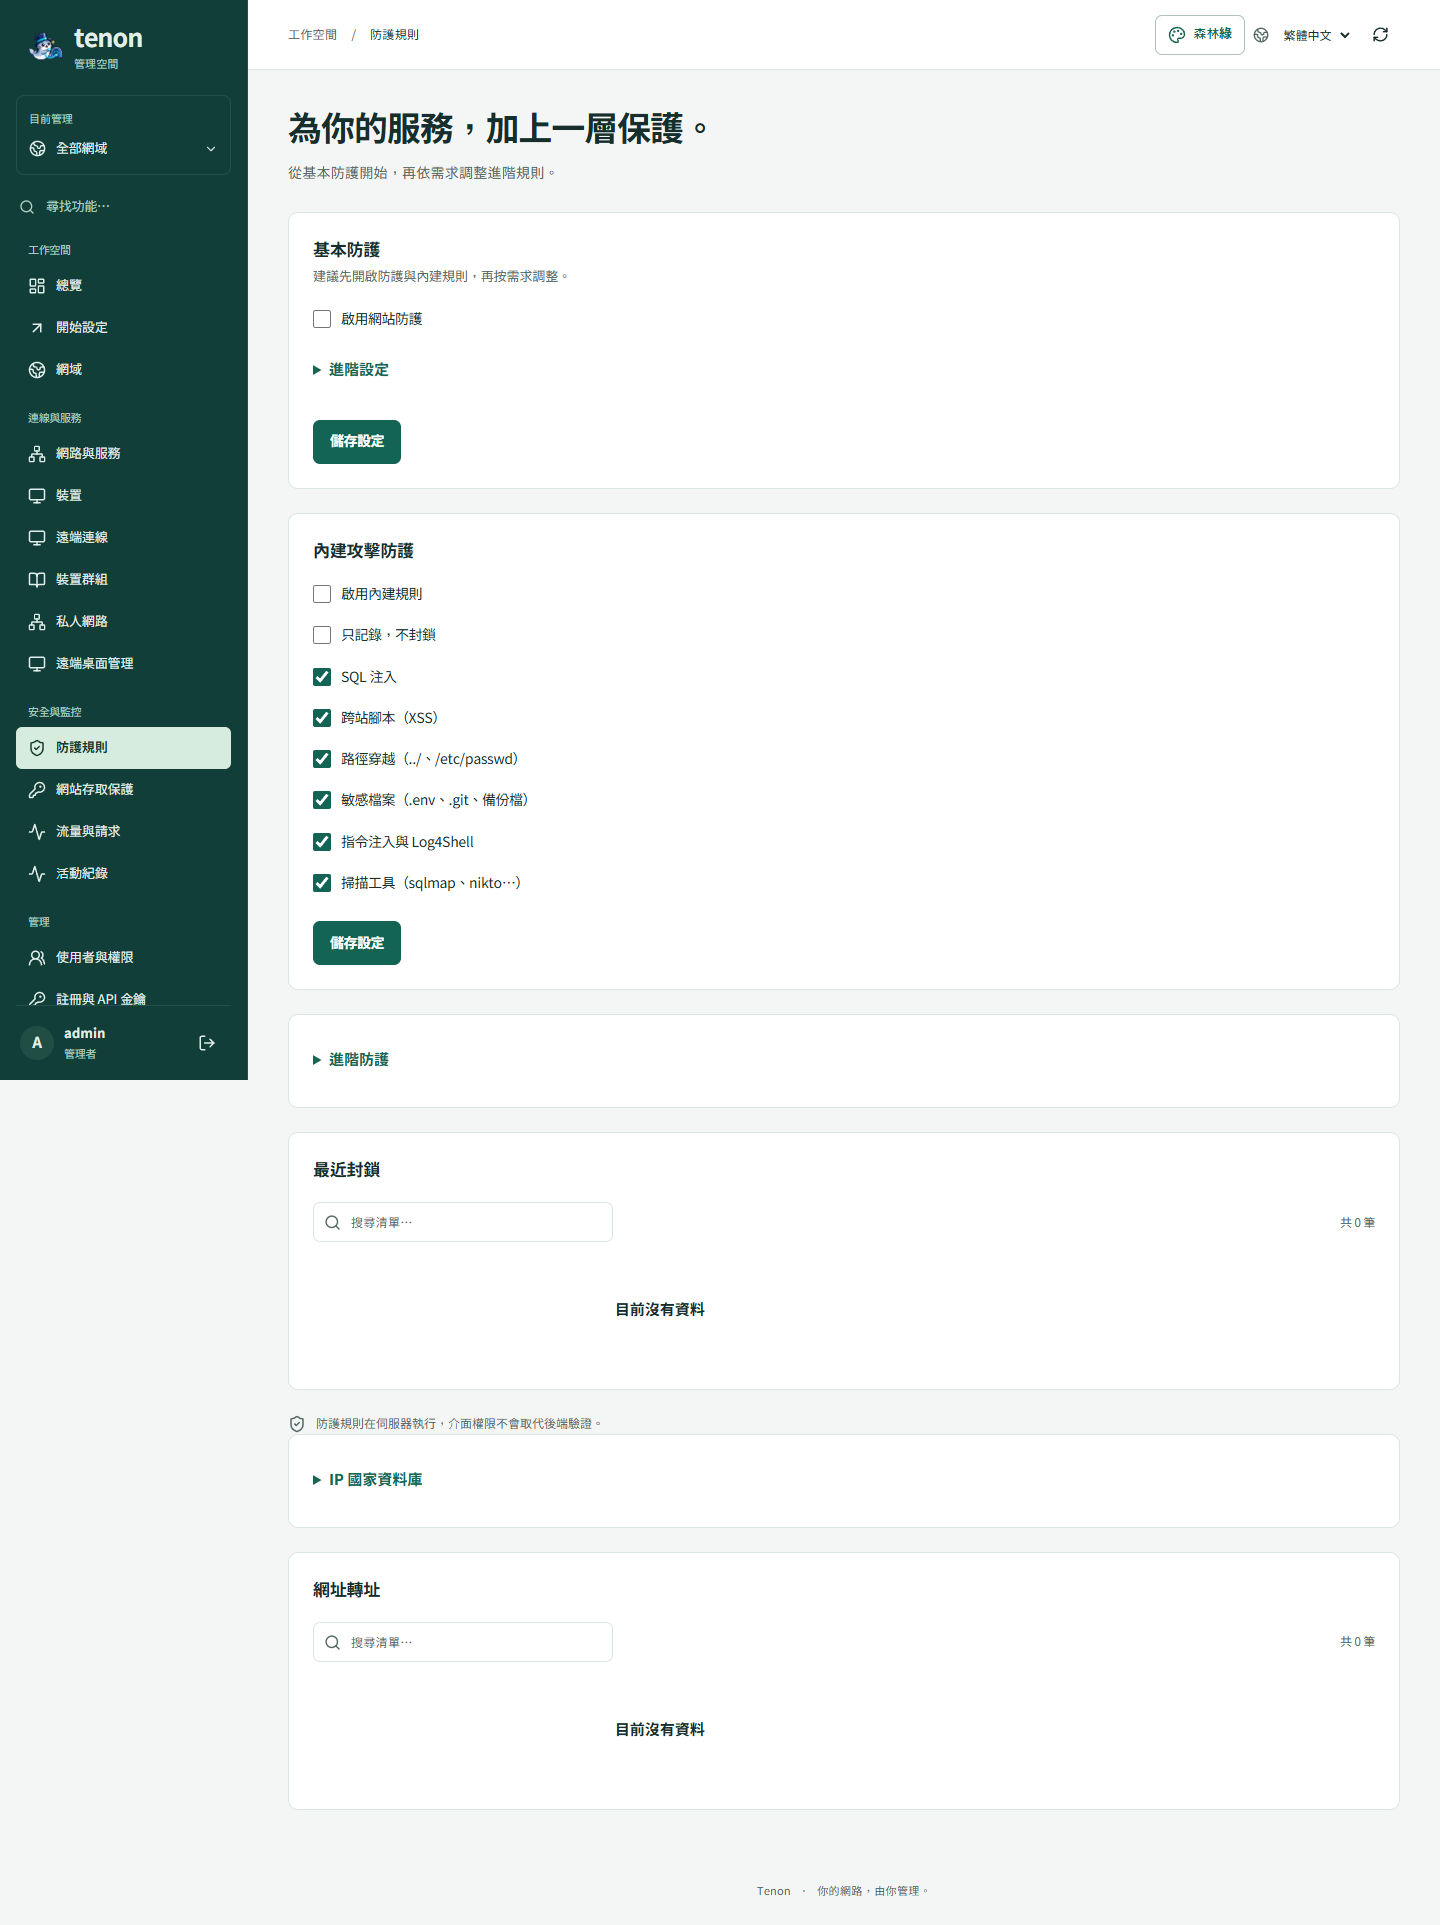
新版防護規則:基本防護、內建攻擊防護、進階設定、最近封鎖與網址轉址。
新版防護規則:基本防護、內建攻擊防護、進階設定、最近封鎖與網址轉址。點擊圖片可查看原尺寸

解決的問題

遠端控制、內網穿透與私人 VPN 通常要分別架設多套工具,帳號、裝置、權限、流量與安全規則也散落各處;在小型雲端主機上同時維運,成本與複雜度都很高。

實作方向

  1. 01用單一 Rust 服務整合 RustDesk 相容的 ID/中繼、反向代理、VPN 控制面、DERP/STUN 與管理 API,資料集中在 SQLite。
  2. 02桌面端與 Agent 支援 Windows、macOS、Linux;裝置從 NAT 或防火牆後主動連出,不必替家中或公司的電腦開放入站埠。
  3. 03在同一個「網路與服務」流程設定公開網站、私人分享、本機轉送與區網互通,並以裝置、群組與帳號控制存取。
  4. 04管理端整合角色權限、Passkey、TOTP、Keycloak/OIDC、流量報表、稽核紀錄、WAF、速率限制與國家規則。
  5. 05以直連優先、必要時才中繼的方式傳輸;遠端桌面與 WireGuard 流量維持端對端加密。