回到開源作品

AI 資安監控 ai-security-monitor

MIT 開源

Rust 寫的防禦型資安 agent ai-security-monitor 加上自架的 Security Hub 與桌面版:抓出異常連線、用公開威脅情資判定風險並排名可疑 IP,檢查防火牆、漏洞與系統硬化,交給 Claude Code/Codex 用白話解讀。

作品畫面

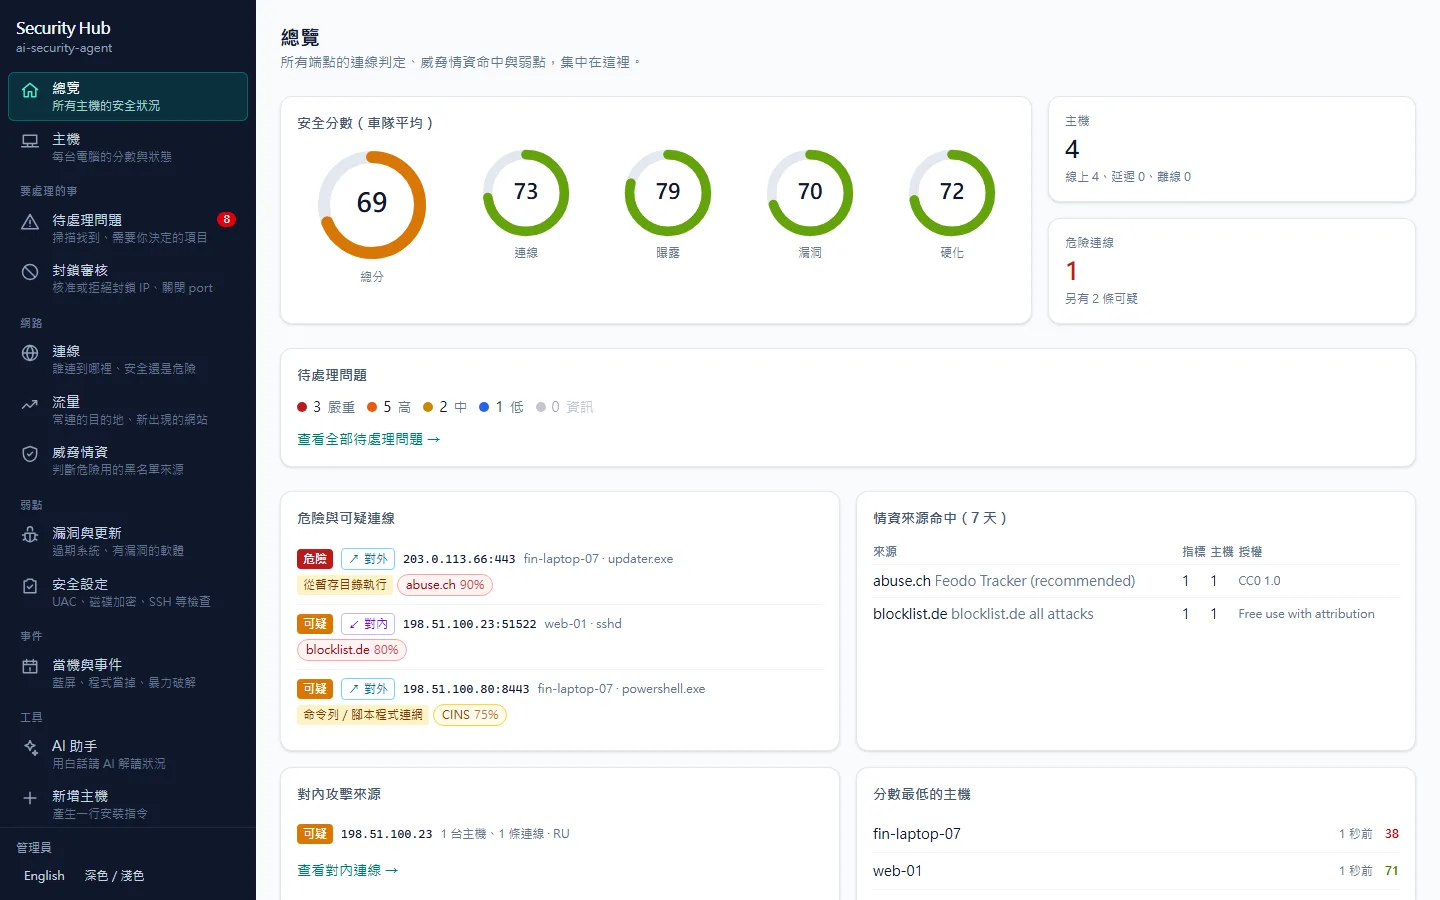
Security Hub 總覽:車隊安全分數拆成連線、曝露、漏洞、硬化四項,旁邊是待處理問題與危險連線。畫面是示範資料。
Security Hub 總覽:車隊安全分數拆成連線、曝露、漏洞、硬化四項,旁邊是待處理問題與危險連線。畫面是示範資料。點擊圖片可查看原尺寸
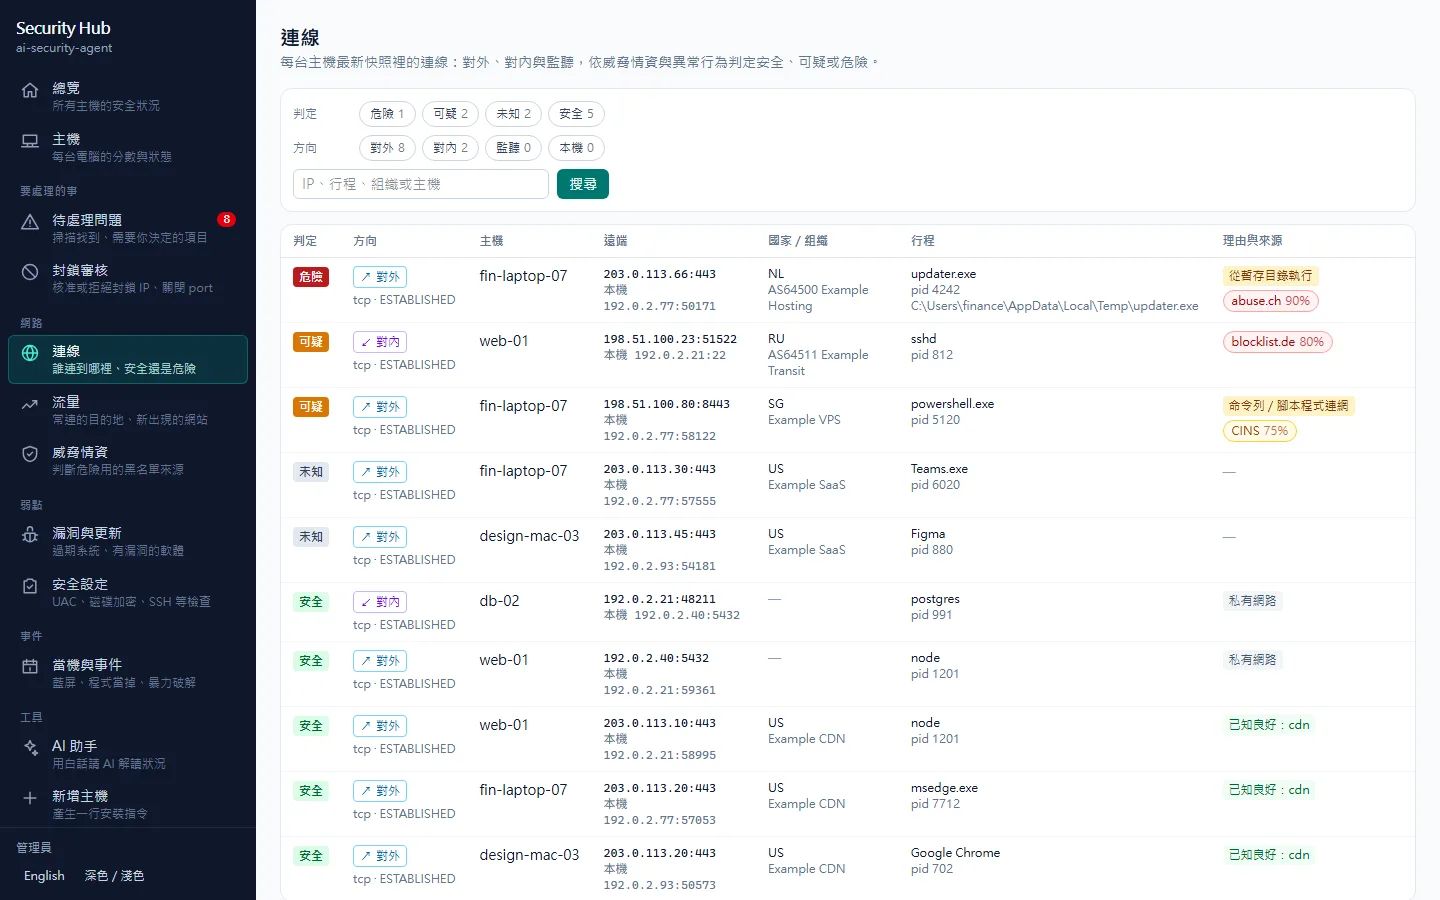
連線:方向、判定、行程、國家與組織,以及命中的威脅情資來源。
連線:方向、判定、行程、國家與組織,以及命中的威脅情資來源。點擊圖片可查看原尺寸
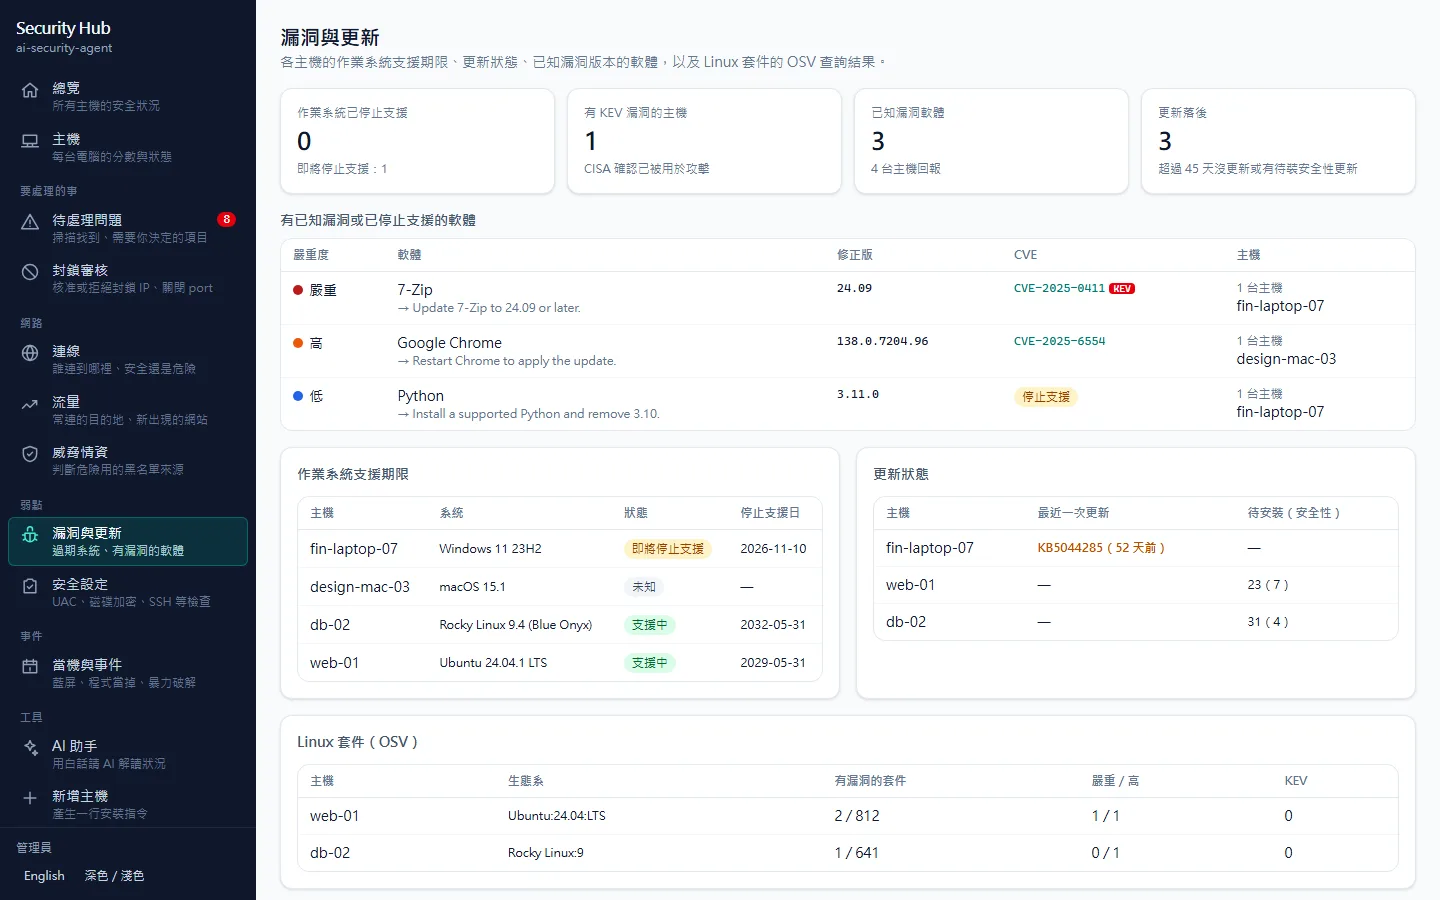
漏洞與更新:作業系統支援期限、CISA KEV 命中、有已知漏洞的軟體。
漏洞與更新:作業系統支援期限、CISA KEV 命中、有已知漏洞的軟體。點擊圖片可查看原尺寸
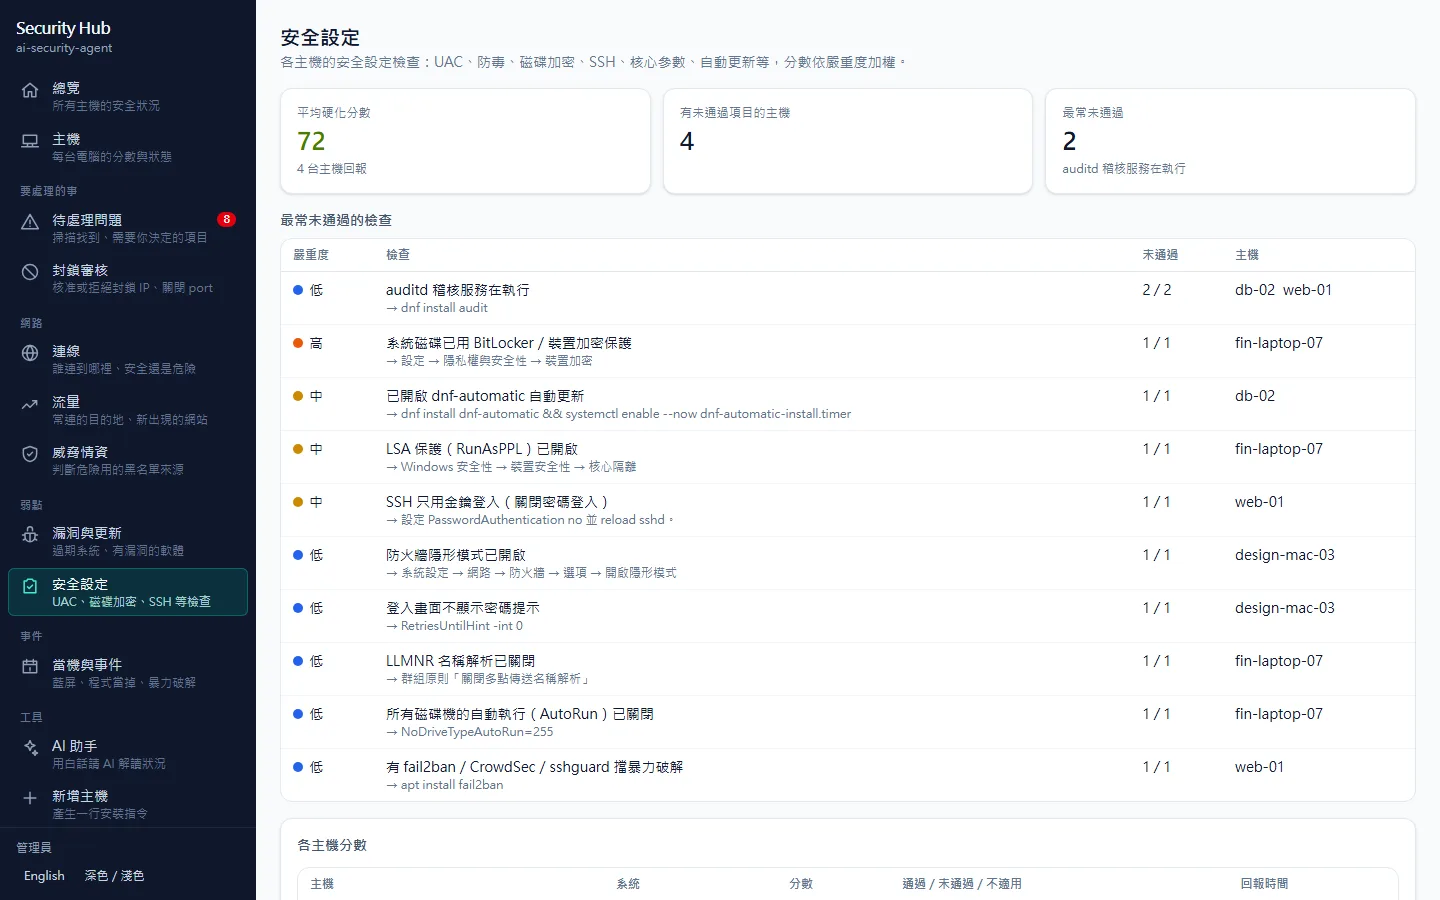
系統硬化:60 條跨平台檢查,最常沒通過的項目與各主機分數。
系統硬化:60 條跨平台檢查,最常沒通過的項目與各主機分數。點擊圖片可查看原尺寸

解決的問題

AI 讓找漏洞變得很容易,攻擊者也在用。一般人看不懂 netstat 與防火牆規則,公司也沒有一個地方能看所有電腦連到哪裡、哪台還沒更新。

實作方向

  1. 01agent 是 Windows、Windows Server(含 Server Core、網域控制站)、macOS、Linux 都能跑的單一執行檔,連線、情資、防火牆、port、漏洞、硬化、事件與流量一次掃完。
  2. 0226 個公開威脅情資來源加上異常行為規則,判定安全、未知、可疑、危險,每一筆都附來源與授權。
  3. 03會改系統的命令預設只預覽;封鎖 IP 先預演、確認後才套用,濾掉保留網段,隨時可以撤銷。
  4. 04Security Hub 用 Next.js 與 PostgreSQL 集中看整個車隊,遠端封鎖要審核並以 HMAC 簽章。
  5. 05agent 與 Hub 都是 MCP server,Claude Code、Codex、Cursor 可以直接查詢;AI 只拿唯讀工具。
eSIM 226

Deal

Stay online when you work abroad

eSIM 226 is a travel eSIM covering 190+ destinations worldwide: buy the plan before you fly, scan the QR code on landing and you are online. No SIM swap, no roaming bill, and your own number stays in the phone to keep receiving bank SMS. Japan 3GB / 15 days starts around US$3.4, so a short trip never costs a full month. Use TRAVEL30 for 30% off sitewide. Cannot be combined with other promo codes.

  • 190+ destinations across Asia, Europe and the Americas
  • Instant QR activation, nothing to ship or queue for
  • Local rates instead of roaming, no bill shock at home

Affiliate link. Buying through it may earn this site a small commission, at no extra cost to you.

See plans